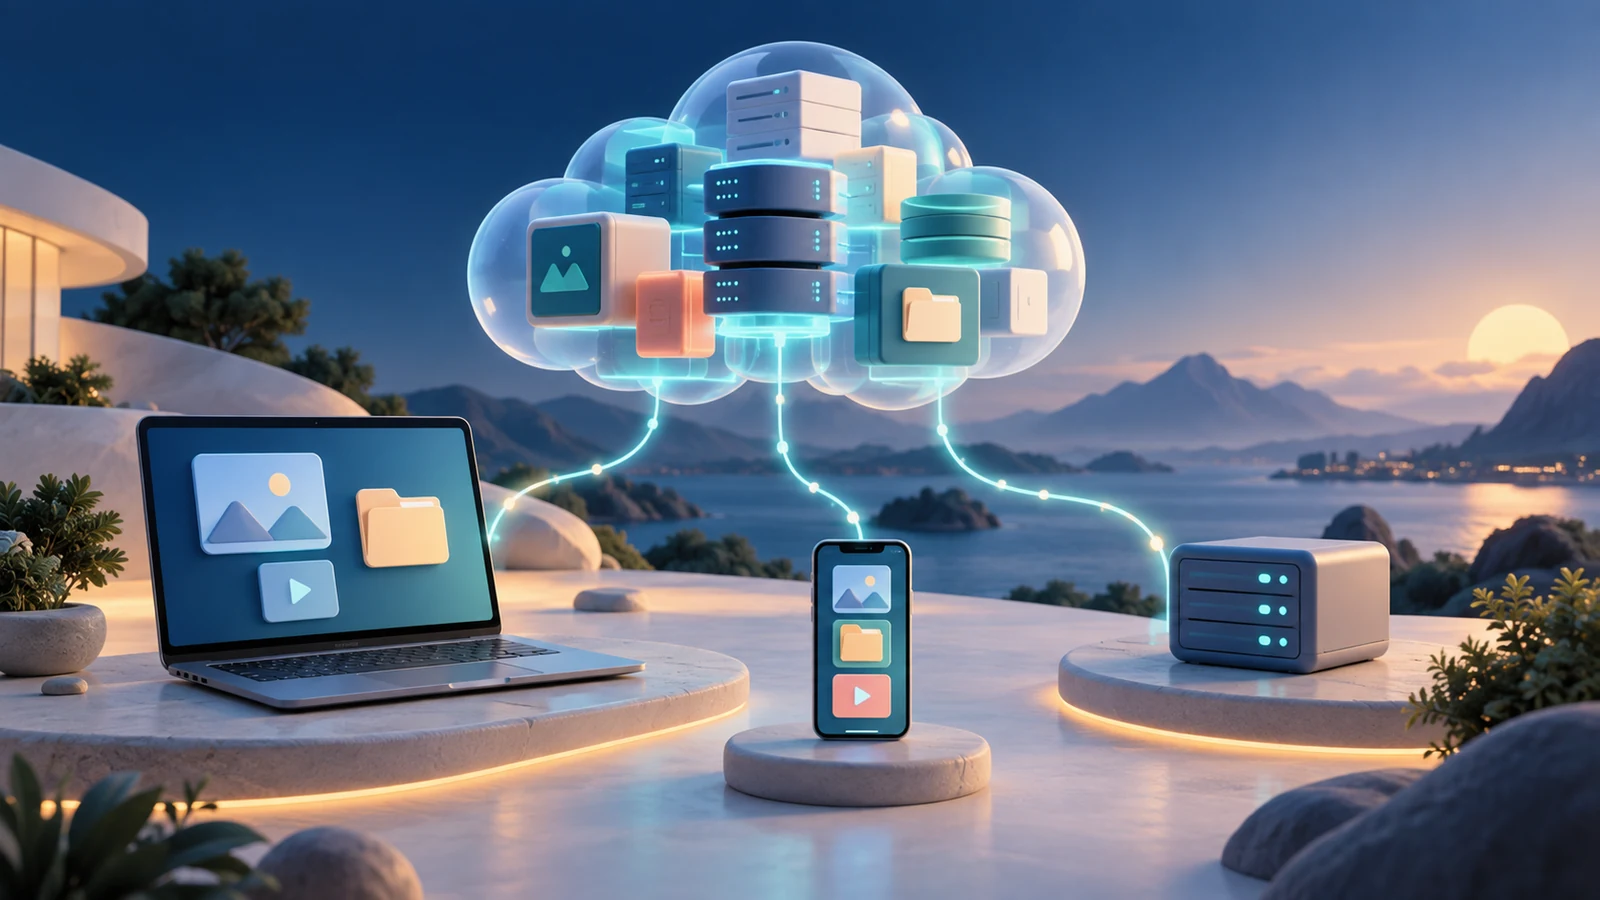
Cloud computing atau komputasi awan adalah cara mengakses sumber daya komputasi yang dapat dikonfigurasi melalui jaringan, disediakan saat dibutuhkan, dan dilepas dengan cepat. Sumber daya itu mencakup aplikasi, penyimpanan, basis data, jaringan, serta kapasitas pemrosesan. Infrastruktur fisiknya tetap berada di pusat data; yang berubah adalah cara sumber daya diminta, dioperasikan, dan dibayar.
Cloud dapat mempercepat permulaan dan menyesuaikan kapasitas, tetapi tidak menghilangkan keamanan, biaya, atau pemeliharaan. Sebagian pekerjaan berpindah ke penyedia, sedangkan sebagian lain tetap menjadi tanggung jawab pelanggan. Memahami batas tersebut mencegah dua kesalahan: menganggap semua otomatis aman atau menolak setiap layanan jarak jauh tanpa membandingkan risikonya.
Definisi cloud computing yang berguna
NIST SP 800-145 menjabarkan karakteristik, model layanan, dan model penerapan komputasi awan. Secara praktis, layanan cloud menyediakan sumber daya sesuai permintaan, akses melalui jaringan, gabungan kapasitas, elastisitas, dan pemakaian yang terukur. Produk yang memakai istilah “cloud” belum tentu menerapkan seluruh karakteristik dengan cara yang sama.
Sesuai permintaan
Pengguna berwenang dapat membuat sumber daya tanpa menunggu pemasangan perangkat fisik untuk setiap permintaan. Kecepatan ini mendukung eksperimen, tetapi juga memudahkan terciptanya sumber daya yang terlupakan. Karena itu, diperlukan izin, label, anggaran, tanggal kedaluwarsa, dan prosedur penutupan.
Elastisitas
Kapasitas dapat bertambah atau berkurang mengikuti beban. Elastisitas bukan berarti biaya dapat dibiarkan tanpa batas. Tetapkan aturan, batas maksimum, dan pengujian. Kegagalan yang menimbulkan lalu lintas berulang juga dapat menaikkan konsumsi secara otomatis.
Layanan terukur
Penyedia mencatat penggunaan penyimpanan, waktu pemrosesan, permintaan, transfer data, atau unit lain. Harga per unit tampak kecil, tetapi arsitektur dan volume menentukan tagihan. Pengeluaran perlu dikaitkan dengan produk, tim, atau hasil agar dapat dikelola.
SaaS, PaaS, dan IaaS
Software as a Service
Dalam SaaS, Anda menggunakan aplikasi yang dikelola penyedia, misalnya surel, kolaborasi, atau akuntansi. Penyedia mengoperasikan sebagian besar platform; pelanggan mengelola identitas, izin, konfigurasi, data, dan cara pemakaian. Ini sering menjadi pilihan tercepat untuk fungsi umum, tetapi personalisasi dan ekspornya mungkin terbatas.
Platform as a Service
Dalam PaaS, tim menerapkan kode atau data pada lingkungan terkelola. Penyedia menangani sistem operasi, penskalaan, dan komponen lain sesuai produknya. Tim Anda masih bertanggung jawab atas aplikasi, dependensi, rahasia, kontrol, serta perilaku sistem.
Infrastructure as a Service
IaaS menyediakan mesin virtual, jaringan, dan penyimpanan. Fleksibilitasnya tinggi, tetapi pelanggan mengelola lebih banyak lapisan: sistem operasi, pembaruan keamanan, layanan, serta aplikasi. Memilih IaaS untuk situs sederhana bisa menciptakan pekerjaan yang lebih mudah ditangani oleh layanan terkelola.
Layanan terkelola dan fungsi
Batas kategori dapat tumpang tindih. Basis data terkelola, kontainer, dan fungsi serverless membagi tanggung jawab secara berbeda. Baca dokumentasi setiap produk dan buat matriks konkret. Jangan menebak tanggung jawab hanya dari singkatan pemasaran.
Cloud publik, privat, komunitas, dan hibrida
Cloud publik menawarkan infrastruktur yang secara logis dibagi di antara pelanggan. Cloud privat didedikasikan untuk satu organisasi. Cloud komunitas digunakan kelompok dengan kebutuhan bersama. Pendekatan hibrida menghubungkan beberapa lingkungan. Pilihan model tidak otomatis membuat sistem aman; konfigurasi, identitas, jaringan, dan operasi tetap menentukan.
Istilah multicloud berarti memakai lebih dari satu penyedia. Hal ini dapat menjawab kebutuhan nyata, tetapi menggandakan platform hanya demi menghindari ketergantungan turut menambah kebutuhan keterampilan, alat, dan permukaan kesalahan. Rancang portabilitas pada bagian yang memang bernilai.
Manfaat yang nyata
Penyediaan lebih cepat
Membuat lingkungan dalam hitungan menit mempercepat pengujian dan mengurangi waktu tunggu. Agar tidak menimbulkan kekacauan, gunakan templat, konvensi nama, label, dan masa berlaku. Kecepatan penyediaan harus diimbangi kecepatan menghentikan sumber daya.
Akses ke layanan khusus
Organisasi dapat menggunakan basis data, antrean, analitik, atau AI tanpa membangun seluruh komponen sendiri. Investasi awal bergeser menjadi biaya pemakaian dan pembelajaran layanan. Nilai kematangan, batas, wilayah, dan strategi keluar.
Skala dan jangkauan
Wilayah serta jaringan penyedia dapat mendekatkan konten kepada pengguna dan menangani lonjakan. Namun, tidak semua aplikasi membutuhkan skala global. Arsitektur sederhana di satu wilayah yang tepat sering lebih andal dan murah.
Operasi bersama
Penyedia memelihara perangkat fisik dan lapisan tertentu sehingga tim dapat berfokus pada aplikasi. Tim tetap harus memantau status, konfigurasi, dan pemberitahuan. Mendelegasikan operasi tidak berarti berhenti melakukan tata kelola.
Risiko dan biaya tersembunyi
Konfigurasi dan izin
Penyimpanan yang tidak sengaja dibuka ke publik, kunci yang bocor, atau peran terlalu luas dapat meniadakan pengamanan penyedia. Pusatkan identitas, wajibkan MFA, hindari kredensial permanen bila ada alternatif, dan tinjau akses. Dasar keamanan siber tetap berlaku di cloud.
Ketergantungan dan jalan keluar
Semakin khusus suatu layanan, semakin besar usaha migrasinya. Dokumentasikan format ekspor, volume, biaya transfer, waktu, dan fungsi yang perlu diganti. Lakukan ekspor percobaan sebelum Anda terpaksa melakukannya dalam keadaan darurat.
Biaya yang berubah
Tagihan dapat meningkat akibat kapasitas berlebih, sumber daya terlupakan, log tanpa batas retensi, transfer, atau kueri tidak efisien. FinOps Framework mendorong kolaborasi teknik, keuangan, dan bisnis agar keputusan teknis terhubung dengan nilai.
Privasi dan lokasi
Identifikasi data apa yang disimpan, diproses, dan disalin; di wilayah mana; serta berdasarkan kontrak apa. Layanan dapat mereplikasi data atau menggunakan subprosesor. Minimalkan data dan tinjau retensi. Untuk beban AI, baca privasi saat menggunakan AI.
Ketersediaan
Penyedia dapat mengalami gangguan, begitu pula konfigurasi pelanggan. Sesuaikan desain dengan dampaknya. Salinan dalam akun atau wilayah yang sama mungkin tidak melindungi dari kesalahan administrasi dan kehilangan akses. Pertahankan pemulihan independen bila nilai data membutuhkannya.
Tanggung jawab bersama
Penyedia biasanya mengamankan infrastruktur yang dioperasikannya; pelanggan mengamankan konfigurasi, identitas, data, dan aplikasi di dalam layanan. Batasnya berbeda per produk. Buat tabel yang memuat perangkat, jaringan, sistem, enkripsi, cadangan, pengguna, log, kerentanan, dan respons insiden. Tandai tanggung jawab penyedia, pelanggan, atau bersama.
Proyek Secure Cloud Business Applications dari CISA menyediakan baseline bagi beberapa aplikasi bisnis. Walau produk Anda berbeda, proyek itu menunjukkan perlunya mengubah saran umum menjadi konfigurasi yang dapat diverifikasi.
Cara mengevaluasi solusi
1. Jelaskan beban kerja
Catat pengguna, wilayah, sensitivitas, volume, lonjakan, latensi, ketersediaan, serta kemampuan tim. Tanpa profil ini, perbandingan harga menjadi perkiraan semu.
2. Bandingkan dengan pilihan paling sederhana
Mungkin aplikasi SaaS sudah menyelesaikan masalah. Mungkin hosting terkelola cukup. Jangan membangun platform rumit hanya agar terlihat canggih.
3. Hitung beberapa skenario
Masukkan komputasi, penyimpanan, permintaan, transfer, cadangan, dukungan, dan waktu operasi. Hitung bulan normal serta kondisi lonjakan. Atur peringatan dan anggaran, tetapi pahami bahwa peringatan belum tentu menghentikan biaya.
4. Tinjau keamanan dan kepatuhan
Periksa identitas, enkripsi, log, wilayah, sertifikasi relevan, respons insiden, serta penghapusan. Pastikan kontrol mana yang memerlukan konfigurasi tambahan dari pelanggan.
5. Uji masuk dan keluar
Terapkan beban kecil, pulihkan cadangan, dan ekspor data. Ukur waktu serta dokumentasikan langkahnya. Jalan keluar yang belum pernah diuji adalah risiko yang belum diketahui.
Contoh pengambilan keputusan
Sebuah penerbit kecil perlu mengelola situs, menyajikan gambar, dan menyimpan cadangan. Ia dapat memilih hosting WordPress terkelola daripada mesin IaaS. Platform mengurangi administrasi sistem, sedangkan tim masih bertanggung jawab atas pengguna, konten, pembaruan tertentu, dan cadangan eksternal. Bila trafik tumbuh, tim dapat menambahkan cache atau jaringan distribusi setelah mengukur hambatan sebenarnya.
Pilihan tersebut sengaja tidak rumit. Cloud memberi manfaat ketika mengurangi pekerjaan yang tidak membedakan bisnis tanpa menyembunyikan tanggung jawab.
Daftar periksa
- Masalah dan tingkat layanan apa yang dibutuhkan?
- Apa tepatnya yang dikelola penyedia?
- Siapa yang mengatur identitas dan konfigurasi?
- Di mana data, log, dan cadangan berada?
- Berapa biaya pemakaian normal, lonjakan, dan transfer?
- Bagaimana sumber daya terlupakan dideteksi?
- Bisakah data diekspor dan dipulihkan?
- Apakah ada pemilik serta prosedur insiden?
Cloud bukan sasaran arsitektur. Ia adalah kumpulan model yang mengubah pembagian pekerjaan. Pilihan yang baik menjaga visibilitas atas data, biaya, dan pemulihan serta memakai solusi paling sederhana yang memenuhi kebutuhan.
Pertanyaan umum
Apakah cloud computing hanya komputer milik orang lain?
Ungkapan itu mengingatkan bahwa infrastrukturnya tetap fisik, tetapi melewatkan layanan mandiri, elastisitas, pengukuran, dan berbagai layanan terkelola.
Apakah cloud selalu lebih murah?
Tidak. Cloud dapat mengurangi investasi awal dan mempercepat penerapan, tetapi biaya bergantung pada arsitektur, konsumsi, transfer, dan operasi. Bandingkan skenario lengkap.
Apakah data otomatis memiliki cadangan?
Jangan berasumsi demikian. Ketersediaan tinggi, replikasi, riwayat versi, dan cadangan yang dapat dipulihkan adalah fungsi berbeda. Periksa produk dan lakukan uji pemulihan.
Apakah beberapa penyedia diperlukan untuk menghindari ketergantungan?
Tidak selalu. Pertahankan ekspor dan desain portabel pada bagian yang berdampak. Mengoperasikan dua platform juga menambah biaya serta risiko.