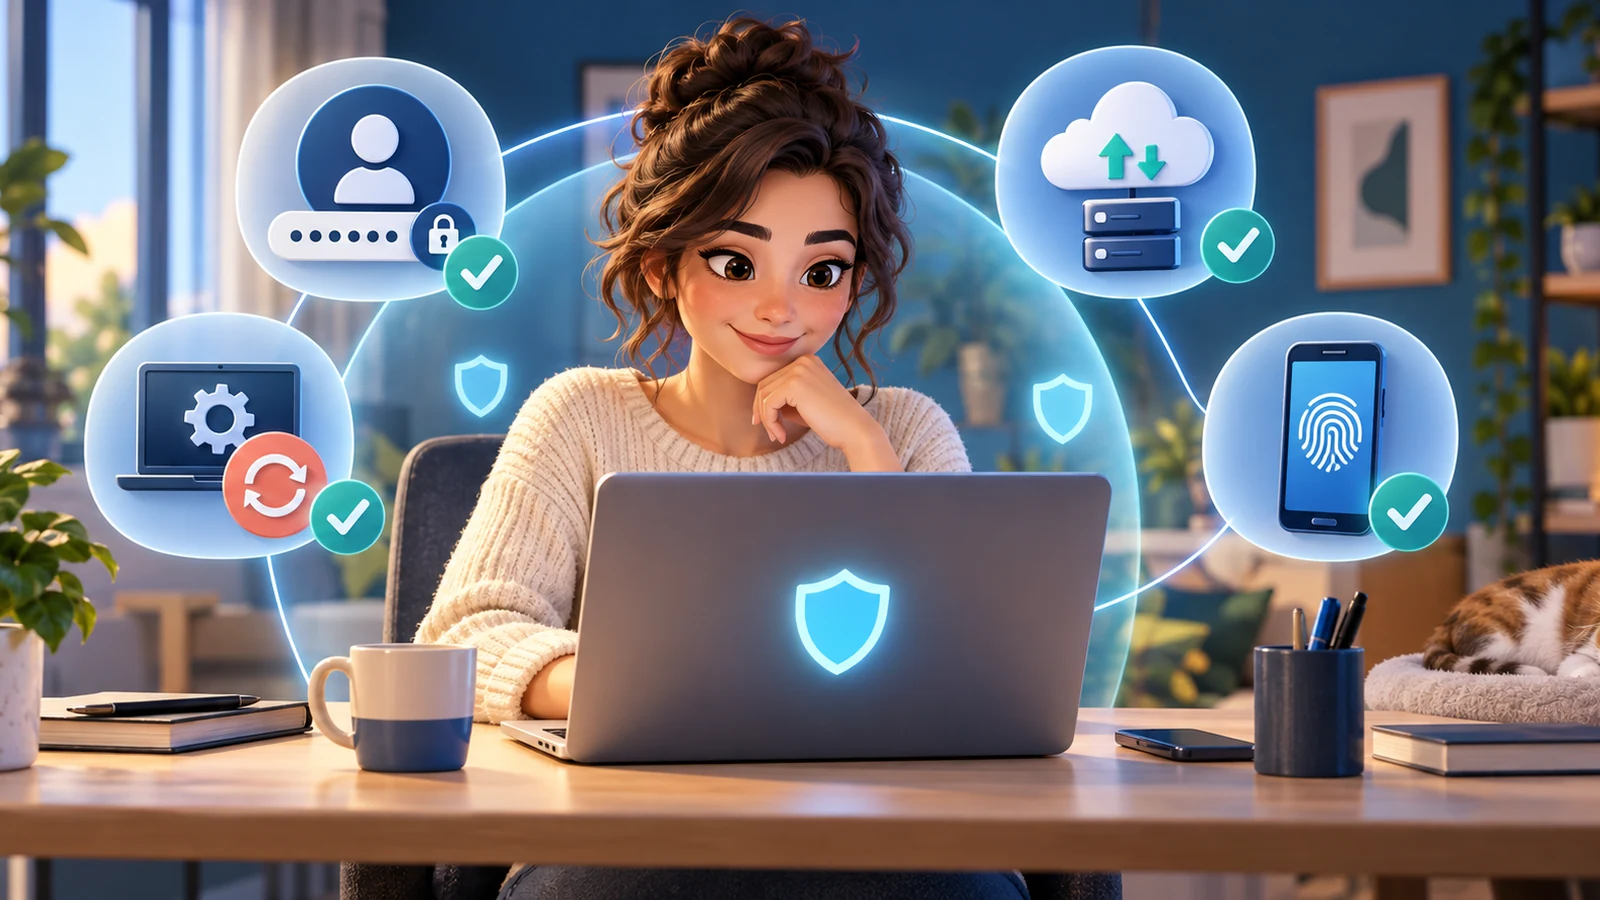
Mengingat kata sandi berbeda untuk setiap layanan bukan strategi yang realistis. Akibatnya, banyak orang memakai variasi kata sandi yang sama, menyimpannya di tempat seadanya, atau memilih pola yang mudah ditebak. Pengelola kata sandi mengubah masalah tersebut: Anda hanya perlu melindungi satu brankas, sedangkan aplikasi membuat dan mengingat kredensial unik untuk setiap akun.
Alat ini tidak menyelesaikan semuanya secara otomatis. Anda masih perlu membuat kata sandi utama yang kuat, mengaktifkan faktor kedua, menyiapkan pemulihan, dan mengenali situs palsu. Panduan dasar keamanan siber ini menawarkan migrasi bertahap agar perlindungan akun tidak bergantung pada ingatan luar biasa atau satu sore yang berjalan sempurna.
Mengapa memakai ulang kata sandi berbahaya
Ketika suatu layanan mengalami kebocoran, penyerang dapat mencoba kredensial yang bocor pada platform lain. Bila kombinasi yang sama membuka surel, media sosial, dan toko daring, satu insiden di pihak lain berubah menjadi akses ke banyak akun. Mengganti satu huruf atau menambahkan nama situs tetap membentuk pola yang dapat diperkirakan.
CISA merekomendasikan kata sandi panjang, acak, dan unik yang dikelola dengan aplikasi khusus. Prinsip utamanya adalah kemandirian: kegagalan satu akun tidak boleh menjadi kunci bagi akun lain.
Utamakan panjang, bukan trik
Kewajiban memasukkan simbol, huruf kapital, dan angka tidak menjamin hasil yang kuat bila kata sandinya pendek atau umum. Untuk kata sandi buatan aplikasi, gunakan panjang maksimum yang wajar dan diterima layanan. Untuk kata sandi utama, rangkaian panjang dari kata-kata yang tidak saling berkaitan biasanya lebih mudah diketik sekaligus lebih sulit ditebak daripada satu kata pendek yang dihias.
Pedoman identitas digital NIST membantu membongkar kebiasaan lama. Penggantian berkala tanpa bukti kompromi, misalnya, sering mendorong variasi yang mudah diprediksi. Untuk akun pribadi, ganti kata sandi bila lemah, pernah dipakai ulang, terpapar, atau terdapat tanda akses tidak sah.
Fungsi pengelola kata sandi
Brankas menyimpan kredensial dalam bentuk terenkripsi dan mengaitkannya dengan situs yang tepat. Aplikasi dapat membuat kata sandi, mengisi formulir, menyelaraskan data antarperangkat, dan memperingatkan penggunaan ulang. Sebagian produk juga menyimpan catatan aman, passkey, atau kode sekali pakai. Semakin banyak fungsi yang dipusatkan, semakin penting perlindungan serta pemulihan brankas.
Pengelola bawaan atau aplikasi mandiri
Peramban dan sistem operasi modern memiliki pengelola yang memadai bagi banyak pengguna. Aplikasi mandiri mungkin menawarkan kompatibilitas lintas platform, kontrol keluarga atau organisasi, dan fitur lanjutan. Tidak ada satu jawaban untuk semua orang. Nilai perangkat yang didukung, kemudahan ekspor, model keamanan, audit yang dipublikasikan, riwayat pembaruan, dan prosedur pemulihannya.
Pertanyaan sebelum memilih
- Apakah aplikasi bekerja di seluruh perangkat dan peramban utama Anda?
- Apakah brankas dapat diekspor ke format yang terdokumentasi?
- Apakah penyedia menjelaskan apa yang dienkripsi dan di mana dekripsi berlangsung?
- Apakah autentikasi multifaktor dan kunci keamanan didukung?
- Bagaimana akses dipulihkan, dan apa yang dapat dilakukan penyedia?
- Apakah pembaruan rutin dan insiden dikomunikasikan dengan jelas?
- Bisakah data pribadi, keluarga, dan kerja dipisahkan?
Jangan memilih hanya dari tabel fitur. Jika antarmukanya begitu sulit sehingga Anda kembali menyalin kata sandi ke catatan biasa, solusi tersebut gagal dalam praktik.
Siapkan brankas langkah demi langkah
1. Pasang dari sumber yang autentik
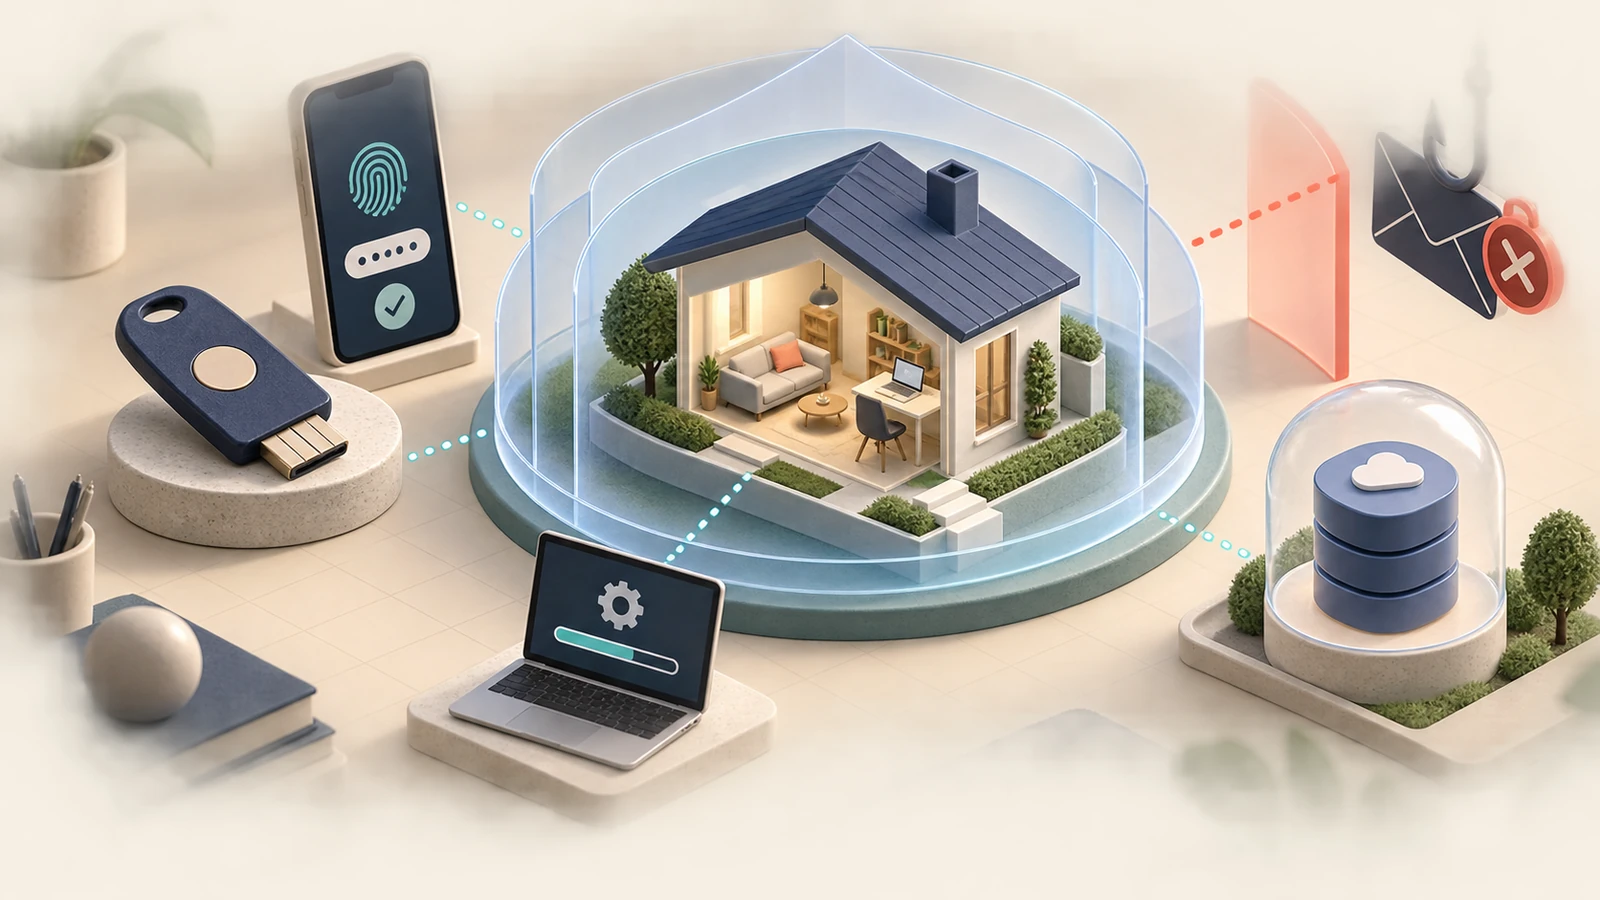
Kunjungi situs penyedia dengan mengetik alamat sendiri atau gunakan toko resmi sistem operasi. Periksa nama pengembang, domain, dan izin yang diminta. Ekstensi palsu dapat meniru ikon dan nama. Selalu perbarui aplikasi, ekstensi, peramban, dan sistem.
2. Buat kata sandi utama yang unik
Jangan memakai kata sandi lama atau frasa yang telah dipublikasikan. Susun frasa panjang yang dapat Anda ingat dan ketik, tetapi tidak bisa ditebak dari biografi. Hindari kutipan, lirik lagu, klub favorit, tanggal, dan urutan terkenal. Jangan menyimpannya pada akun yang justru membutuhkan brankas tersebut untuk dibuka.
3. Aktifkan autentikasi multifaktor
Faktor kedua mengurangi risiko ketika kata sandi utama diketahui pihak lain. Kunci keamanan fisik atau kredensial tahan phishing umumnya memberi perlindungan lebih baik daripada kode SMS, walaupun MFA apa pun biasanya lebih baik daripada tidak ada. Simpan kode pemulihan di luar brankas apabila kode itu diperlukan untuk memulihkan brankas itu sendiri.
4. Siapkan pemulihan yang benar-benar dapat dilakukan
Baca prosedur pemulihan sebelum Anda membutuhkannya. Sebagian brankas tidak dapat dipulihkan tanpa kata sandi utama; lainnya mendukung kontak darurat atau akun organisasi. Cetak atau tulis kode pemulihan dan simpan di lokasi fisik yang terlindungi. Jika melibatkan orang tepercaya, dokumentasikan langkahnya tanpa memberinya akses sehari-hari.
5. Uji sinkronisasi dan penguncian
Masuk dari perangkat kedua, pastikan entri tersedia, lalu keluar dari sesi uji. Atur penguncian otomatis, biometrik lokal bila sesuai, dan perlindungan papan klip. Jangan membiarkan brankas terbuka terus-menerus di komputer bersama.
Migrasikan akun tanpa kewalahan
Anda tidak perlu mengubah seratus akun dalam satu hari. Mulailah dari surel utama karena akun ini sering menjadi jalan pemulihan akun lain. Lanjutkan ke pengelola kata sandi, akun sistem operasi, bank, pembayaran, penyimpanan, media sosial, dan pengelolaan domain. Setelah itu, perbaiki semua kredensial yang ditandai pernah dipakai ulang atau bocor.
Pada setiap layanan, biarkan pengelola membuat kata sandi acak, simpan, lalu uji masuk pada jendela baru sebelum menutup sesi lama. Tinjau surel dan nomor telepon pemulihan, keluarkan perangkat asing, aktifkan MFA, dan simpan kode cadangan.
Buat inventaris menurut tingkat risiko
Kelompokkan akun sebagai kritis, penting, atau mudah diganti. Akun kritis mengendalikan identitas, uang, infrastruktur, atau pemulihan. Akun penting menyimpan riwayat maupun relasi. Akun mudah diganti tidak menyimpan aset berarti. Pembagian ini membantu Anda menerapkan kontrol lebih kuat pada akun yang dampaknya paling besar.
Isi otomatis dan phishing
Pengelola kata sandi dapat membantu mengenali situs palsu karena kredensial dikaitkan dengan domain tertentu. Jika aplikasi tidak menawarkan isi otomatis, berhenti dan periksa alamatnya. Jangan menyalin kata sandi secara manual hanya karena pesan menyebut sesi Anda berakhir. Buka layanan dari markah atau aplikasi resmi.
Isi otomatis bukan jaminan mutlak. Perhatikan subdomain, huruf yang mirip, dan formulir tertanam. Petugas dukungan yang sah tidak memerlukan kata sandi, kode MFA, maupun kunci pemulihan Anda. Permintaan mendesak yang tidak terduga justru harus diverifikasi melalui kanal lain.
Passkey: apa yang berubah
Passkey atau kunci akses menggantikan kata sandi pada layanan yang mendukungnya melalui kriptografi kunci publik. Rahasia berada di perangkat atau penyedia kredensial; situs hanya menerima bukti yang terikat pada domainnya. Mekanisme ini membuat passkey tahan terhadap banyak bentuk phishing. FIDO Alliance menyediakan penjelasan tentang standar dan penerapannya.
Sebelum mengaktifkan passkey, periksa sinkronisasi, perangkat yang kompatibel, dan pemulihan. Jangan menghapus cara masuk terakhir sampai Anda berhasil menguji perangkat lain. Passkey tidak dengan sendirinya memperbaiki surel yang sudah diambil alih atau perangkat yang tidak memiliki pengunci layar.
Cadangan brankas
Sinkronisasi tidak sama dengan cadangan historis. Jika aplikasi mendukung ekspor, buat salinan berkala setelah inventaris banyak berubah. Berkas ekspor mungkin tidak dilindungi dengan enkripsi yang sama seperti brankas. Lindungi berkas itu, simpan di media yang sesuai, dan hapus salinan dari folder sementara. Gunakan prinsip cadangan 3-2-1 bila kebutuhan Anda menuntut ketahanan lebih tinggi.
Uji prosedur tanpa membocorkan kredensial. Pastikan Anda memahami format dan dapat mengimpor ke instalasi bersih. Dalam organisasi, tentukan pihak yang menjaga materi pemulihan serta bagaimana akses dicabut ketika seseorang tidak lagi bertugas.
Kebiasaan yang mempertahankan keamanan
- Tambahkan setiap akun ke brankas saat dibuat.
- Buka peringatan keamanan dari situs asli, bukan dari tautan dalam pesan.
- Perbarui surel, nomor telepon, dan perangkat pemulihan.
- Hapus akun serta sesi yang tidak lagi digunakan.
- Tinjau izin aplikasi yang terhubung.
- Jangan menyimpan rahasia dalam tangkapan layar, obrolan, atau dokumen bersama.
- Uji pemulihan ketika perangkat atau metode akses berubah.
Langkah saat diduga terjadi kebocoran
Buka layanan melalui jalur yang sudah dikenal, ubah kredensial akun terdampak, lalu keluarkan sesi lain. Bila kata sandi pernah digunakan di tempat lain, ubah seluruh salinannya dengan mendahulukan surel dan layanan keuangan. Tinjau aturan penerusan surel, perangkat, metode MFA, dan aktivitas akun. Catat tanggal serta peringatan penting sebelum menghapus bukti.
Jika Anda mencurigai brankas, ikuti rencana penyedia dan ubah kata sandi utama dari perangkat tepercaya. Evaluasi data yang mungkin terekspos. Respons yang tertata lebih efektif daripada mengganti kredensial secara acak dari komputer yang mungkin juga telah disusupi.
Daftar periksa
- Kata sandi utama panjang, unik, dan tidak pernah dipublikasikan.
- MFA aktif dan materi pemulihan tersimpan aman.
- Surel utama diamankan terlebih dahulu.
- Setiap akun memakai kata sandi buatan yang berbeda.
- Perangkat menggunakan penguncian otomatis.
- Ekspor atau pemulihan telah diuji dengan aman.
- Sesi, perangkat, dan aplikasi terhubung telah ditinjau.
Pengelola kata sandi memusatkan aset penting sehingga layak dilindungi dengan serius. Namun, alat ini memungkinkan Anda meninggalkan kebiasaan yang jauh lebih rapuh: penggunaan ulang. Tujuannya bukan menghafal lebih banyak, melainkan membangun sistem yang tetap berfungsi saat Anda terburu-buru, berganti telepon, atau suatu platform mengalami gangguan.
Pertanyaan umum
Apakah berbahaya menyimpan semua kata sandi bersama?
Pemusatan memang menambah risiko pada satu titik, tetapi brankas yang dilindungi dengan baik memungkinkan kata sandi unik dan membatasi dampak kebocoran satu layanan. Imbangi pemusatan dengan kata sandi utama kuat, MFA, pembaruan, dan pemulihan.
Haruskah kata sandi diganti setiap bulan?
Tidak secara otomatis. Gantilah bila lemah, digunakan ulang, terpapar, atau terdapat tanda kompromi. Kebijakan tempat kerja mungkin menetapkan persyaratan lain.
Bolehkah kode MFA disimpan di pengelola yang sama?
Praktis, tetapi pemisahan antarfaktor menjadi lebih kecil. Untuk akun kritis, pertimbangkan kunci fisik atau aplikasi terpisah dan simpan kode pemulihan secara terlindungi.
Bagaimana jika saya lupa kata sandi utama?
Gunakan prosedur pemulihan yang sudah disiapkan. Sebagian penyedia tidak dapat membuka brankas terenkripsi. Itulah sebabnya kode atau rencana pemulihan harus disimpan sebelum semua akun dimigrasikan.